Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **

Ähnliche Suchbegriffe für Short Black
Top-Angebote
Produkte zum Begriff Short Black:
-
Bureau - Short StoriesBureau - Short Stories , BUREAU, with offices in Geneva and Lisbon, is directed by architects Daniel Zamarbide and Carine Pimenta, and visual artist, designer, and art educator Galliane Zamarbide. The practice operates at the intersection of architecture, scenography, design, landscape design, and education. Founded in 2012, the firm focuses on building new and converting existing structures, interior design and furniture, exhibition design, inhabitable sculptures, and temporary pavilions. Their buildings and interventions feature spatial experiments, unusual shapes and perspectives, and play with the time factor as well. BUREAU thus navigates across the traditional boundaries of architecture, design, visual art, architectural teaching, and cultural education. Short Stories is the first survey of the firm's work to date. Brief texts-some narrative, some descriptive and categorizing-, illustrated with 360 images, are contributed by architects and researchers Fabrizio Gallanti, Zaccharie Lachance, André Tavares, and Marina Otero Verzier; curator and critic Tirdad Zolghadr; designer and curator Alexandra Midal; and Daniel Zamarbide. A conversation between designers and reserachers Amir Halabi and Ava Violich-Kennedy, Carine Pimenta, and Daniel & Galiane Zamarbide as well as concise information on the depicted buildings and projects by BUREAU round off this beautiful book. , Tagfahrlichter > Lichter & Leuchten , Erscheinungsjahr: 20241024, Redaktion: Zamarbide, Daniel~Zamarbide, Galliane, Seitenzahl/Blattzahl: 248, Abbildungen: 352 farbige und 11 s/w-Abbildungen, Keyword: Alexandra Midal; André Tavares; Architectural teaching; Architecture; Architecture firm; Architektur; Architekturbüro; Architekturfirma; Architekturlehre; Ausstellungsgestaltung; Bewohnbare Skulptur; Bildende Kunst; Contemporary architecture; Cultural education; Daniel Zamarbide; Exhibition design; Fabrizio Gallanti; Furniture; Galliane Zamarbide; Inhabitable sculpture; Innenarchitektur; Interior design; Interiors; Julia Albani; Kulturvermittlung; Marina Otero Verzier; Möbel; Pavillions; Pavillons; Scenography; Szenografie; Temporary architecture; Temporäre Bauten; Tirdad Zolghadr; Visual art; Zeitgenösische Architektur, Fachschema: Möbel - Mobiliar~Architekt - Baumeister~Architektur / Architekt~Bauberuf / Architekt~Architekt / Innenarchitekt~Innenarchitektur - Innenarchitekt, Fachkategorie: Einzelne Architekten und Architekturbüros~Architektur: Innenarchitektur, Warengruppe: TB/Architektur, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 240, Breite: 160, Höhe: 22, Gewicht: 604, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik,38,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
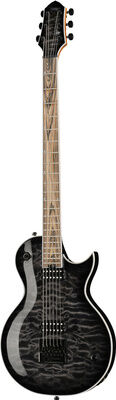
Jackson Sleep Token IV Monarkh TBB Transparent Black BurstJackson Sleep Token IV Monarkh TBB; Bariton E-Gitarre; Sleep Token IV Signature; Korpus: Mahagoni; Decke: Wölkchenahorn; Hals: Ahorn karamelisiert; Griffbrett: Pale Moon Ebenholz; Halsbefestigung: geschraubt; Einlagen: Pearloid Tear Drops; 22 Jumbo Edelstahl Bünde; Sattel: Phenolic; Sattelbreite: 1.6875" (42.86 mm); Griffbrettradius: 12" bis 16" Compound Radius (304.8 mm to 406.4 mm); Mensur: 30" (762 mm); Tonabnehmer: Fishman® Fluence® Open Core COC-BB1 (Steg), Fishman® Fluence® Open Core COC-NB1 (Hals); Regler: Volume (Push/Pull Voice Activation); Schalter: 3-Wege Toggle; Brücke: EverTune® F6 Model; Mechaniken: Jackson® Sealed Die-Cast Locking; Hardware Oberfläche: Schwarz; Farbe: Transparent Black Burst; Originalbesaitung: D'Addario® EXL156 Bass VI Nickel Plated Steel (.024-.084 Gauges); inkl. Jackson GigBag1989,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Token, TretlagerDas BSA 878SE Tretlager von Token ist eine hochwertige Komponente, die für Radfahrer entwickelt wurde, die Wert auf Leistung und Zuverlässigkeit legen. Mit einem BSA-Gewinde und einer Kompatibilität für Shimano-Achsen mit einem Durchmesser von 24 mm bietet dieses Tretlager eine optimale Verbindung zwischen Rahmen und Kurbel. Die gepressten Lagerschalen sorgen für eine verbesserte Stabilität und Langlebigkeit, während die Premium-Lager eine reibungslose und effiziente Kraftübertragung gewährleisten. Mit einem Gewicht von nur 98 g pro Set ist das BSA 878SE eine leichte, aber leistungsstarke Wahl für anspruchsvolle Radfahrer. Hergestellt in Frankreich vereint dieses Tretlager Qualität und Präzision, um den Anforderungen moderner Fahrräder gerecht zu werden. - Kompatibel mit BSA-Gewinde und Shimano-Achsen (Ø 24 mm) - Gepresste Lagerschalen für erhöhte Stabilität - Premium-Lager für reibungslose Kraftübertragung - Leichtgewichtige Konstruktion mit nur 98 g pro Set.48,38 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **


Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Short Black:
-
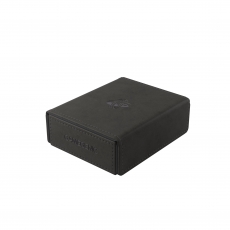
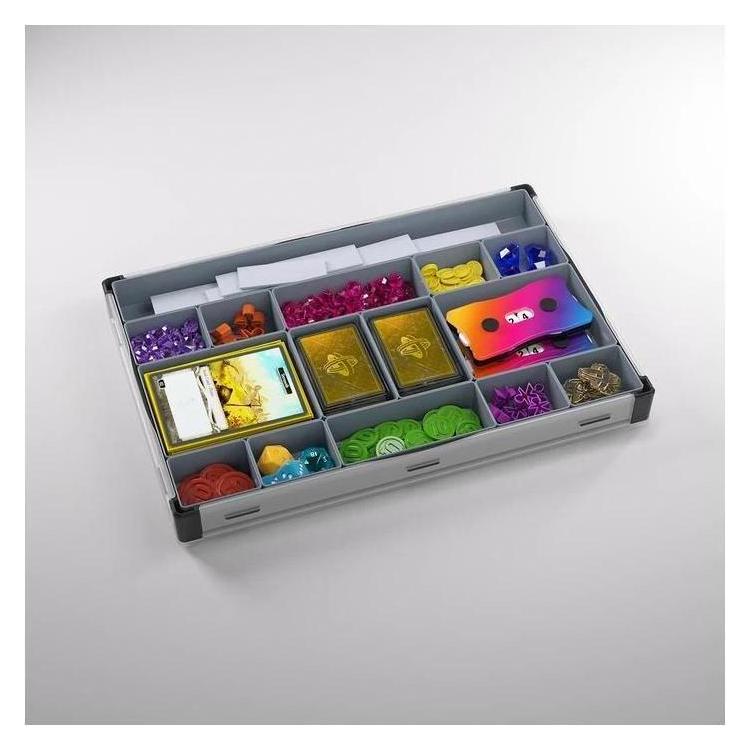
Gamegenic Token Keep Black 296704Bewahrt wertvolle Spielmarker, Karten oder Würfel sicher in dieser eleganten Premium-Box auf. Das Token Keep verfügt über das charakteristische ?Convertible ... 1 x Token Keep Black Typ: Truhen aus andere Materialien9,26 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Bureau - Short StoriesBureau - Short Stories , BUREAU, with offices in Geneva and Lisbon, is directed by architects Daniel Zamarbide and Carine Pimenta, and visual artist, designer, and art educator Galliane Zamarbide. The practice operates at the intersection of architecture, scenography, design, landscape design, and education. Founded in 2012, the firm focuses on building new and converting existing structures, interior design and furniture, exhibition design, inhabitable sculptures, and temporary pavilions. Their buildings and interventions feature spatial experiments, unusual shapes and perspectives, and play with the time factor as well. BUREAU thus navigates across the traditional boundaries of architecture, design, visual art, architectural teaching, and cultural education. Short Stories is the first survey of the firm's work to date. Brief texts-some narrative, some descriptive and categorizing-, illustrated with 360 images, are contributed by architects and researchers Fabrizio Gallanti, Zaccharie Lachance, André Tavares, and Marina Otero Verzier; curator and critic Tirdad Zolghadr; designer and curator Alexandra Midal; and Daniel Zamarbide. A conversation between designers and reserachers Amir Halabi and Ava Violich-Kennedy, Carine Pimenta, and Daniel & Galiane Zamarbide as well as concise information on the depicted buildings and projects by BUREAU round off this beautiful book. , Tagfahrlichter > Lichter & Leuchten , Erscheinungsjahr: 20241024, Redaktion: Zamarbide, Daniel~Zamarbide, Galliane, Seitenzahl/Blattzahl: 248, Abbildungen: 352 farbige und 11 s/w-Abbildungen, Keyword: Alexandra Midal; André Tavares; Architectural teaching; Architecture; Architecture firm; Architektur; Architekturbüro; Architekturfirma; Architekturlehre; Ausstellungsgestaltung; Bewohnbare Skulptur; Bildende Kunst; Contemporary architecture; Cultural education; Daniel Zamarbide; Exhibition design; Fabrizio Gallanti; Furniture; Galliane Zamarbide; Inhabitable sculpture; Innenarchitektur; Interior design; Interiors; Julia Albani; Kulturvermittlung; Marina Otero Verzier; Möbel; Pavillions; Pavillons; Scenography; Szenografie; Temporary architecture; Temporäre Bauten; Tirdad Zolghadr; Visual art; Zeitgenösische Architektur, Fachschema: Möbel - Mobiliar~Architekt - Baumeister~Architektur / Architekt~Bauberuf / Architekt~Architekt / Innenarchitekt~Innenarchitektur - Innenarchitekt, Fachkategorie: Einzelne Architekten und Architekturbüros~Architektur: Innenarchitektur, Warengruppe: TB/Architektur, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 240, Breite: 160, Höhe: 22, Gewicht: 604, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik,38,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Short Black
-
Jackson Sleep Token IV Monarkh TBB Transparent Black BurstJackson Sleep Token IV Monarkh TBB; Bariton E-Gitarre; Sleep Token IV Signature; Korpus: Mahagoni; Decke: Wölkchenahorn; Hals: Ahorn karamelisiert; Griffbrett: Pale Moon Ebenholz; Halsbefestigung: geschraubt; Einlagen: Pearloid Tear Drops; 22 Jumbo Edelstahl Bünde; Sattel: Phenolic; Sattelbreite: 1.6875" (42.86 mm); Griffbrettradius: 12" bis 16" Compound Radius (304.8 mm to 406.4 mm); Mensur: 30" (762 mm); Tonabnehmer: Fishman® Fluence® Open Core COC-BB1 (Steg), Fishman® Fluence® Open Core COC-NB1 (Hals); Regler: Volume (Push/Pull Voice Activation); Schalter: 3-Wege Toggle; Brücke: EverTune® F6 Model; Mechaniken: Jackson® Sealed Die-Cast Locking; Hardware Oberfläche: Schwarz; Farbe: Transparent Black Burst; Originalbesaitung: D'Addario® EXL156 Bass VI Nickel Plated Steel (.024-.084 Gauges); inkl. Jackson GigBag1989,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Token, TretlagerDas BSA 878SE Tretlager von Token ist eine hochwertige Komponente, die für Radfahrer entwickelt wurde, die Wert auf Leistung und Zuverlässigkeit legen. Mit einem BSA-Gewinde und einer Kompatibilität für Shimano-Achsen mit einem Durchmesser von 24 mm bietet dieses Tretlager eine optimale Verbindung zwischen Rahmen und Kurbel. Die gepressten Lagerschalen sorgen für eine verbesserte Stabilität und Langlebigkeit, während die Premium-Lager eine reibungslose und effiziente Kraftübertragung gewährleisten. Mit einem Gewicht von nur 98 g pro Set ist das BSA 878SE eine leichte, aber leistungsstarke Wahl für anspruchsvolle Radfahrer. Hergestellt in Frankreich vereint dieses Tretlager Qualität und Präzision, um den Anforderungen moderner Fahrräder gerecht zu werden. - Kompatibel mit BSA-Gewinde und Shimano-Achsen (Ø 24 mm) - Gepresste Lagerschalen für erhöhte Stabilität - Premium-Lager für reibungslose Kraftübertragung - Leichtgewichtige Konstruktion mit nur 98 g pro Set.48,38 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Token, SteuersatzDer TOKEN Omega A Steuersatz ist ein hochwertiges Bauteil, das für die Verwendung in modernen Fahrrädern konzipiert wurde. Mit einem Innendurchmesser des Steuerrohrs von 41 mm (1 1/8") und einem Gabelschaftdurchmesser von 1 1/8" (28,6 mm) bietet dieser Steuersatz eine präzise Passform und Stabilität. Die Ahead-Bauweise sorgt für eine einfache Installation und Anpassung, während die elegante schwarze Farbgebung dem Fahrrad ein ansprechendes und zeitgemässes Aussehen verleiht. Der Omega A ist für das Modelljahr 2023 ausgelegt und erfüllt die Anforderungen an Langlebigkeit und Leistung, die von anspruchsvollen Radfahrenden erwartet werden. Dieser Steuersatz ist ideal für verschiedene Fahrradtypen und trägt zur Verbesserung der Gesamtperformance und des Fahrkomforts bei. Ob für den täglichen Gebrauch oder sportliche Aktivitäten, der TOKEN Omega A Steuersatz ist eine zuverlässige Wahl für alle, die Wert auf Qualität und Funktionalität legen.34,44 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.